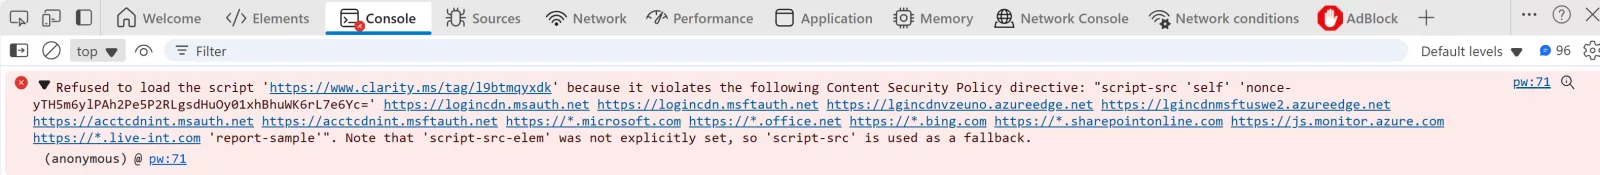
À partir de la mi-octobre 2026, les scripts injectés sur la page de connexion "login.microsoftonline.com" par des extensions de navigateur ou des outils tiers seront bloqués s’ils ne proviennent pas d’une source approuvée.
Cela concerne notamment les outils qui ajoutent leur propre code à la page de connexion.
La connexion elle-même continuera de fonctionner.
En revanche, certaines fonctionnalités de ces outils risquent de ne plus fonctionner correctement. Les flux MSAL et les authentifications via API ne sont pas concernés.