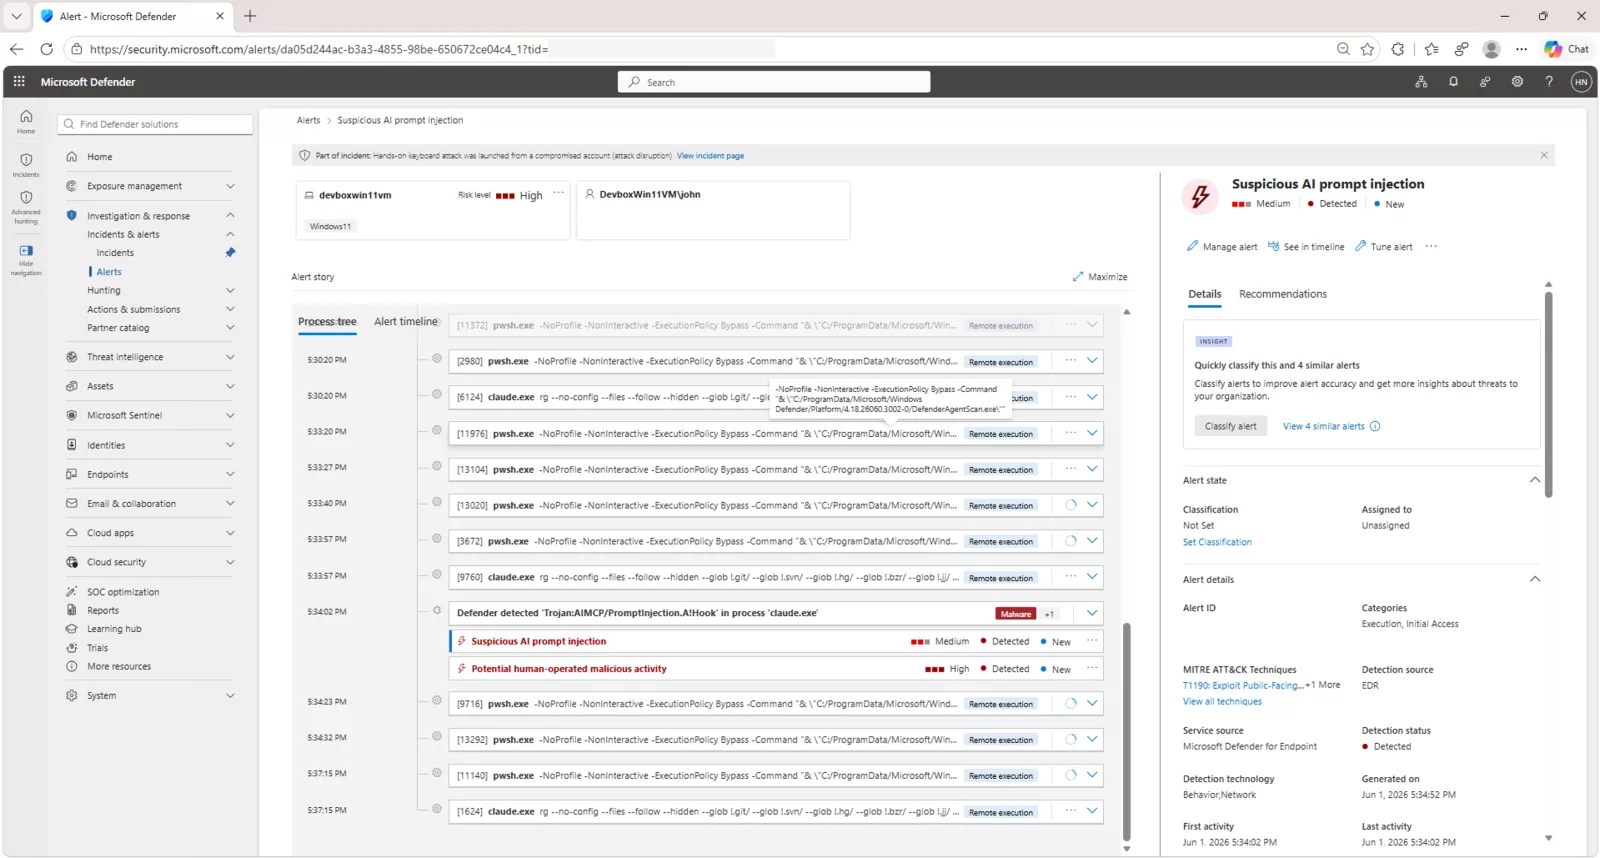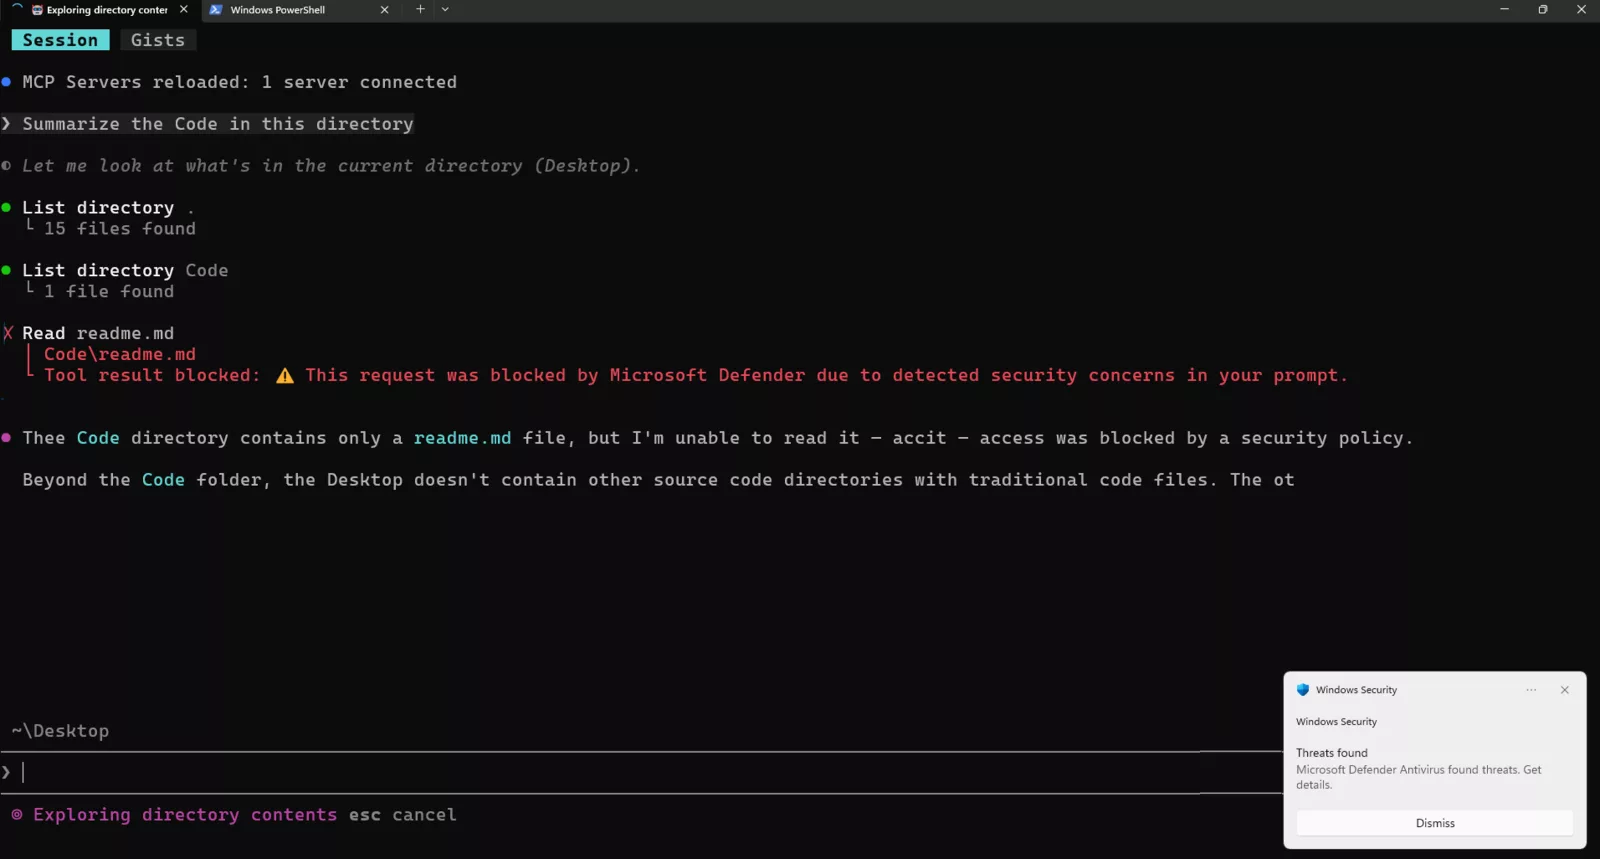
Microsoft Defender for Endpoint propose en préversion une protection des agents IA locaux contre les injections de prompt. Elle examine les échanges pris en charge par l’agent et peut signaler une instruction malveillante ou bloquer une action avant son exécution.
La fonction concerne uniquement les agents compatibles sur des appareils Windows répondant aux prérequis de Defender. Elle nécessite notamment Defender for Endpoint Plan 2 ou une licence éligible. Microsoft recommande de commencer sur quelques postes en mode audit, d’examiner les alertes, puis d’envisager le blocage. Le paramètre peut être déployé avec Intune ou depuis le portail Defender.