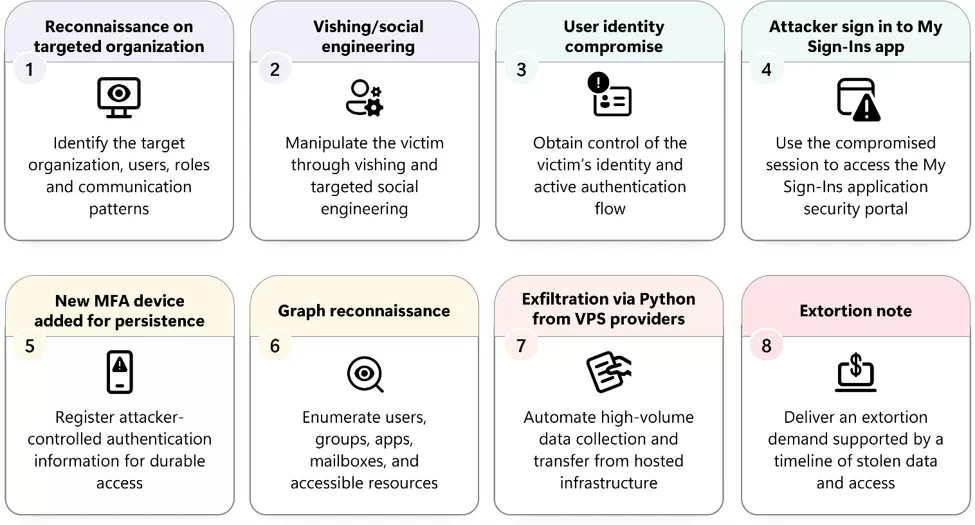
Microsoft décrit des intrusions qui commencent par un appel ou un SMS se faisant passer pour le support informatique. La victime est invitée à « mettre à jour » sa passkey ou son MFA. Ce prétexte la conduit vers une page de phishing ou l’amène à valider un code d’appareil au profit de l’attaquant : ce n’est pas une faille de la passkey elle-même.
Une fois le compte compromis, l’attaquant peut ajouter une méthode MFA qu’il contrôle, explorer l’environnement avec Microsoft Graph, puis accéder aux fichiers SharePoint et OneDrive ou aux courriels. Microsoft recommande de rapprocher ces signaux dans l’enquête. Si la compromission est confirmée, il faut révoquer les sessions et supprimer les méthodes d’authentification ajoutées sans autorisation.